Automatisez la préparation de la conformité à la sécurité CPS, aucun tableur requis
L’équipe Claroty
/7 juillet 2026/ 5 min de lecture
Le maintien et la preuve d’un état conforme consomment actuellement des semaines de travail manuel et épuisant pour les équipes de sécurité, d’ingénierie et de gouvernance, de risque et de conformité (GRC), en particulier dans les environnements d’infrastructure critiques lourds en actifs de systèmes cyberphysique (CPS). Les régulateurs, quant à eux, ont intensifié leur intérêt pour la supervision de la protection de ces actifs contre les cyberattaques, car ils jouent un rôle essentiel dans le maintien des services publics, des hôpitaux et des chaînes d’approvisionnement en état de marche.
Les cadres de sécurité obligatoires tels que NERC CIP et ISA/IEC 62443 sont aussi matures que de nombreux actifs qu’ils ont été développés pour sécuriser. Pourtant, la connectivité Internet et les technologies avancées telles que l’IA ont introduit une nouvelle complexité dans la protection de ces actifs contre les acteurs malveillants. Non seulement il est plus difficile de maintenir la sécurité et la conformité des appareils, mais les amendes associées à la non-conformité ont un impact significatif comme jamais auparavant.
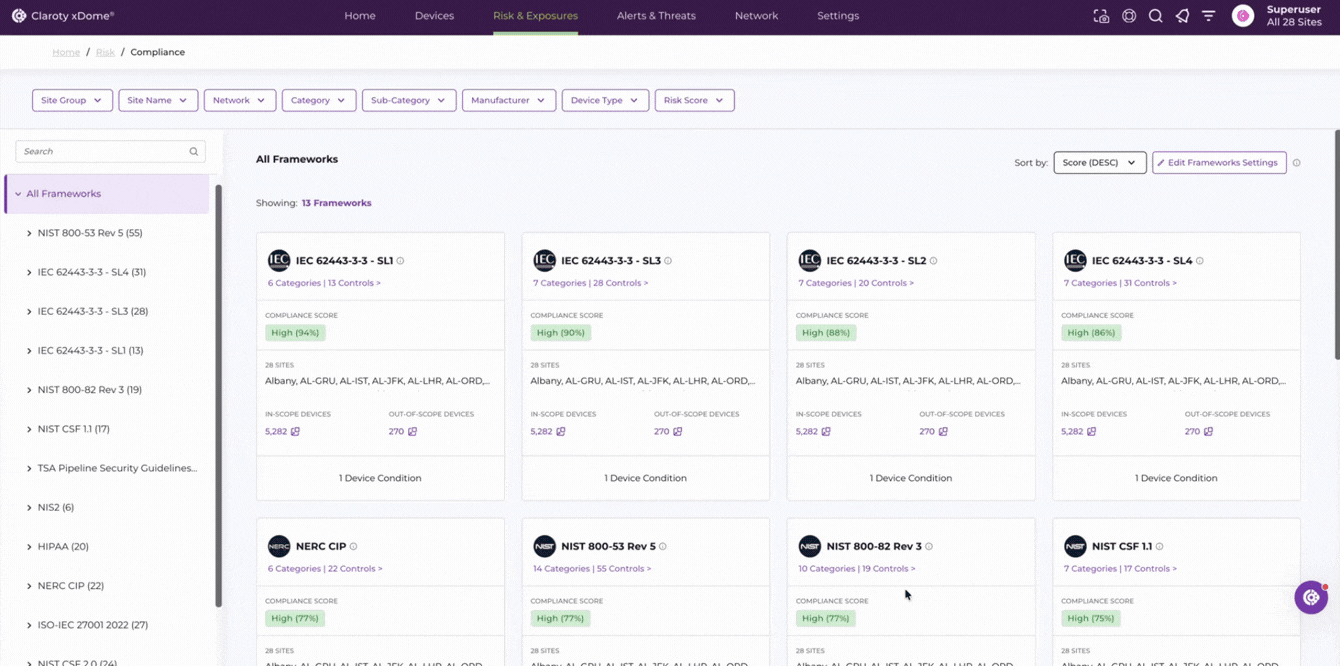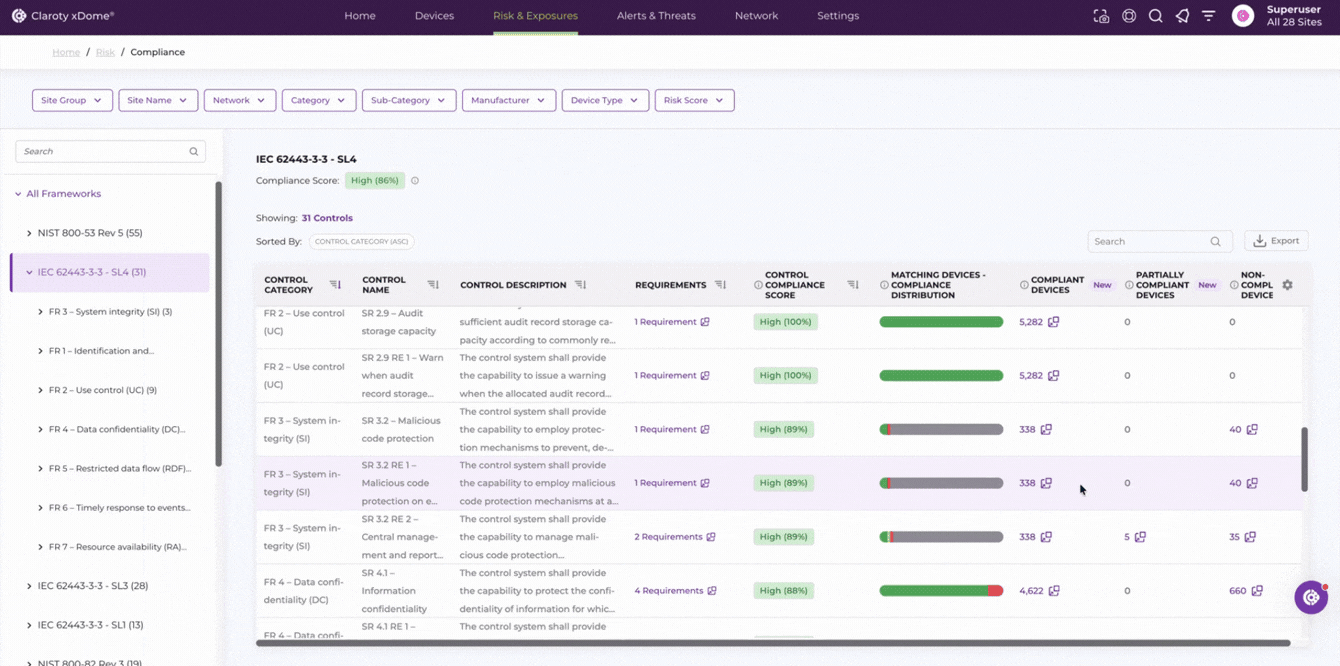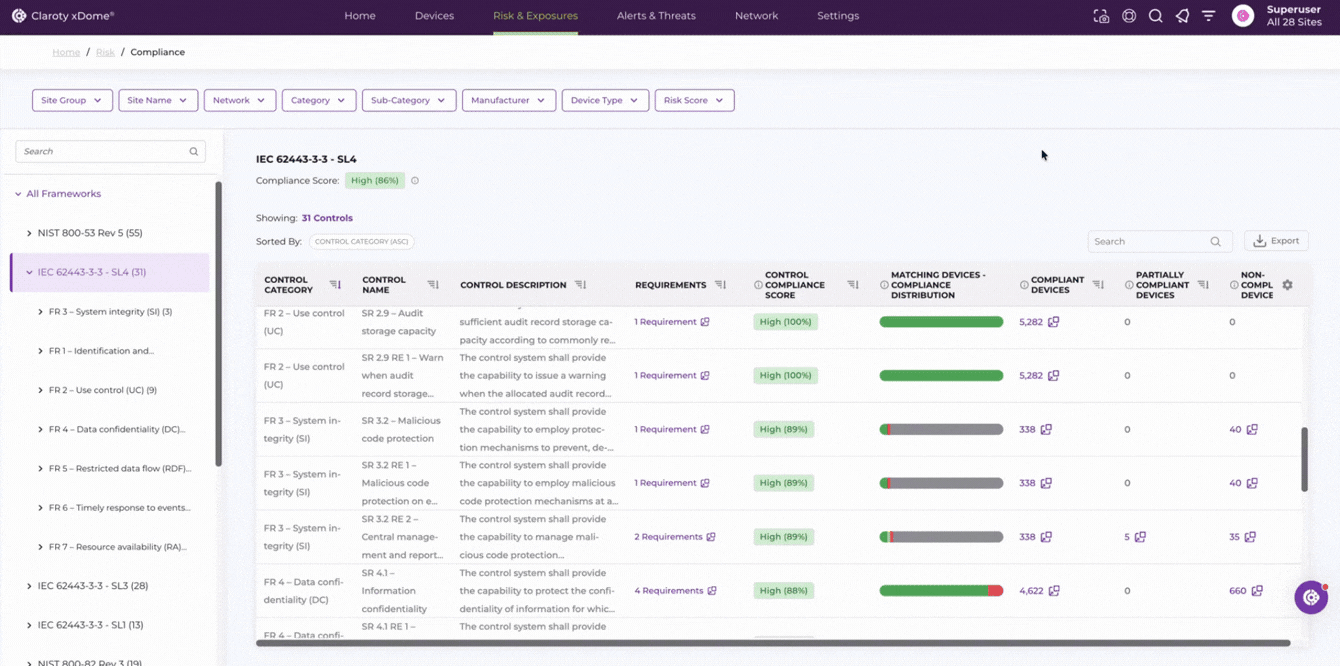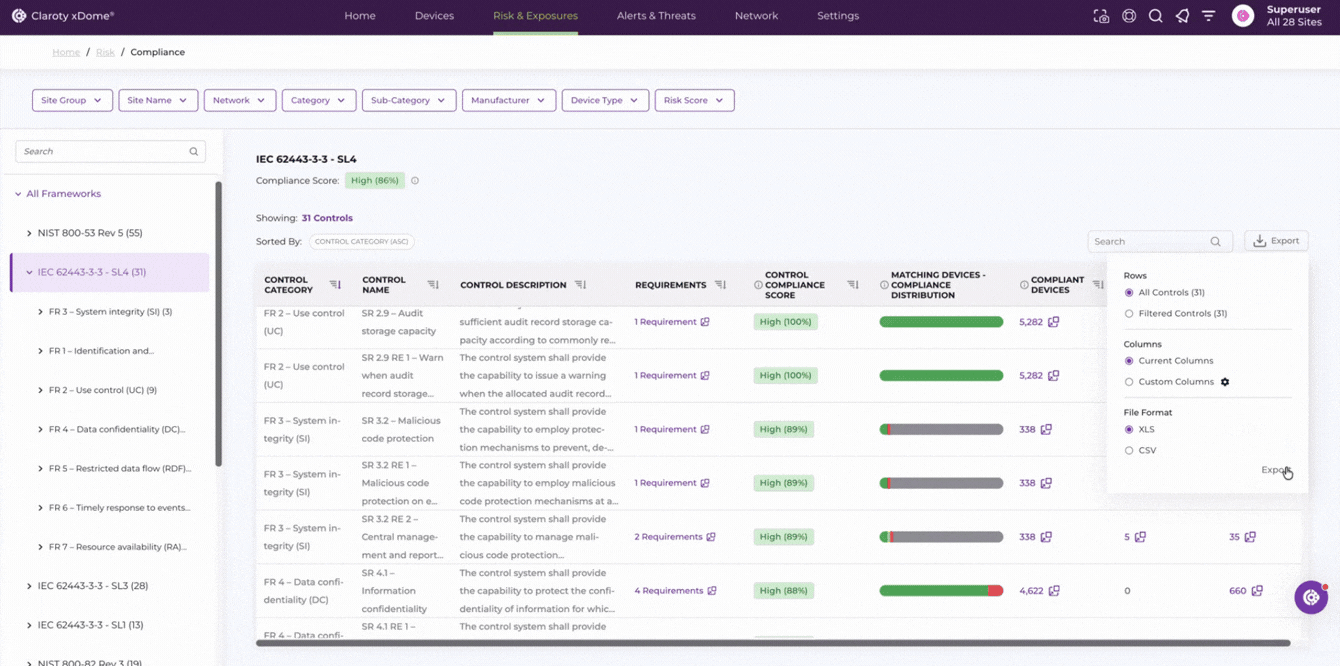
Claroty a introduit CPS Compliance Mapping dans sa plateforme xDome dans l’espoir de faciliter une partie de la complexité liée à la conformité. La nouvelle fonctionnalité utilise la télémétrie des actifs collectée par la plateforme pour fournir un état actuel de conformité lié aux actifs CPS et aux cadres activés.
Pourquoi les rapports de conformité CPS sont-ils si douloureux ?
Les complications liées à l’observance sont finalement un problème de traduction.
Les équipes GRC parlent en chiffres de contrôle. Ils décrivent les mandats de conformité globaux et transmettent les affectations aux propriétaires d’actifs concernés. Ils sont finalement responsables de la réussite de l’audit, mais ils ne possèdent pas les systèmes techniques qui doivent être sécurisés.
Les équipes de sécurité parlent des CVE, des expositions et des menaces. Pour les contrôles de vulnérabilité, ils mappent les appareils présentant des failles de sécurité (des milliers d’entre eux) et conçoivent une feuille de calcul des adresses IP brutes et des numéros de correctifs.
Les ingénieurs parlent des protocoles et de la disponibilité. Ils se concentrent sur les processus physiques et la disponibilité, et non sur le jargon de la conformité. Ils ne peuvent pas simplement mettre un API critique hors ligne pour un correctif de firmware . Parmi les options, ils finissent par essayer de mapper les actifs existants de 20 ans aux exigences du cadre à l’aide d’une feuille de calcul intitulée Compliance_Log_v4_FINAL_FINAL2.xlsx.
Le résultat ? Des semaines d’efforts de chevauchement, des silos de données et un exercice d’incendie ponctuel à chaque fois qu’un audit approche.
Comment Claroty xDome automatise la cartographie de la conformité CPS
xDome élimine le mélange de feuilles de calcul en créant une cartographie de conformité CPS directement dans le cycle de vie des actifs. Au lieu de s'appuyer sur des requêtes manuelles, xDome applique continuellement des règles logiques dans votre environnement. Il utilise la télémétrie native en direct de la plateforme, telle que les attributs de l’ équipement , les alertes de menaces, les documents MDS2 et les vulnérabilités, pour calculer automatiquement les statuts de conformité dans tous les frameworks activés
Plus important encore, cela donne à toutes les équipes impliquées un langage partagé pour comprendre l’état de conformité. Pas de requêtes, pas spreadsheets—100 % natif et automatisé.
Les équipes de sécurité obtiennent une liste en direct des appareils qui doivent répondre à certaines exigences. xDome peut leur indiquer les actions requises pour corriger certains appareils ou fournir des politiques de segmentation qui ajoutent des contrôles compensatoires acceptés.
Les ingénieurs bénéficient d'une solution qui leur permet de sauver la santé, en abandonnant leurs feuilles de calcul et leurs presse-papiers pour obtenir une liste en direct des appareils qui nécessitent une attention particulière.
Les équipes GRC peuvent voir ou obtenir une exportation de leur pourcentage de conformité depuis le niveau du cadre jusqu’à chaque exigence par contrôle.
Mais comment cela fonctionne-t-il exactement ? Nous avons intégré un moteur de règles dans xDome qui comprend les exigences de contrôle et les mappe au langage de protection CPS de xDome. Les attributs de l'appareil, les alertes réseau, les données MDS2, les informations de vulnérabilité, etc. – toutes ces informations fournies par xDome sur votre posture de sécurité CPS – sont mappées aux contrôles.
Cela a un impact sur plusieurs flux de travail liés à la conformité :
TÂCHE
LE MODE MANUEL
LA FAÇON XDÔME
Préparation de l’audit
Des semaines de collecte manuelle de données, d'entretien avec les responsables de site, d'exportation de fichiers CSV et de référencement croisé des inventaires d'actifs par rapport aux fichiers PDF cadres.
Filtrez par cadre spécifique (par ex., NIS2) et exportez le rapport généré. Vous disposez désormais de la majeure partie du travail nécessaire à la préparation de l’audit pour montrer comment vos appareils s’alignent sur les contrôles de sécurité pertinents.
Correction et correctifs
Regarder une liste de 5,000 vulnérabilités « critiques » et deviner lesquelles comptent réellement pour un auditeur.
Filtrer par actifs « non conformes » selon une exigence critique (par ex., les appareils sont corrigés), et les propriétaires d’actifs voient une liste claire des appareils nécessitant une action. xDome donne également aux utilisateurs des actions recommandées pour sécuriser ces appareils, ce qui peut couvrir les exigences de conformité.
Gestion du changement
Un nouveau équipement est ajouté à l’atelier et personne ne se rend compte qu’il manque des configurations de sécurité appropriées jusqu’au prochain audit annuel.
Le nouvel actif sera ajouté aux cadres de conformité mappés et répertorié comme non conforme, permettant une correction en temps réel.
Le temps et les difficultés gagnés grâce à cette automatisation faciliteront la vie de nombreux analystes et ingénieurs en sécurité.
Il traduit également une couche bonus supplémentaire pour ces groupes d’utilisateurs : le traducteur exécutif.
Les responsables des risques peuvent se reposer plus facilement en voyant les pourcentages de conformité en temps réel liés directement aux réglementations les plus importantes de leur organisation.
Les RSSI peuvent éliminer les conjectures et allouer en toute confiance des ressources de mesures correctives limitées aux changements de contrôle exacts nécessaires pour réussir un audit à venir.
Les responsables d'usine peuvent automatiquement prouver à la direction que leurs équipes d'ingénierie locales ont conservé les actifs physiques dans un lieu sûr et conforme.
Conformité à la sécurité CPS sans panique
Que vous traitiez des cycles d’audit annuels, mensuels ou hebdomadaires, la conformité ne doit pas signifier l’arrêt des opérations pour analyser les données. Avec Claroty xDome, la cartographie continue et automatisée de la conformité protège à la fois la disponibilité opérationnelle et les revenus mondiaux. Prêt à transformer des semaines de préparation manuelle à l’audit en un rapport en deux clics ?